目次
1. 小さな会社も対象になる
2. 2026年の改正で決まったこと
3. まだ決まっていないこと
4. 影響を受けやすい3ケース
5. 備え1:個人情報の棚卸し
6. 備え2:安全管理と連絡網
7. まとめ
「うちには大した個人情報はないから」。そう思っている小さな会社ほど、実は注意が必要です。お客様の名前と電話番号、従業員の住所、問い合わせフォームのメールアドレス。これらはすべて個人情報で、取り扱う会社の規模にかかわらず、個人情報保護法のルールが適用されます。2026年には、この法律の改正が国会で成立し、公布されました。ただ、実際に動き出すのはこれからで、まだ決まっていないことも多くあります。この記事では、見直しの動きと、小さな会社が今できる備えを整理します。
小さな会社も対象になる
まず確認したいのは、個人情報保護法には「従業員が何人以上」という足切りがないことです。お客様の名簿や従業員の名簿を、検索できる形(表計算ソフトや顧客管理ツールなど)で事業に使っていれば、個人情報取扱事業者として、ルールの対象になります。
主なルールは、次のようなものです。
- 利用目的を特定し、本人に通知または公表する
- 集めた情報は、安全に管理する(紛失や盗まれることを防ぐ)
- 本人の同意なく、第三者に提供しない
- 漏えいが起きたときは、決められた条件に当てはまれば、国に報告し、本人にも知らせる
こうした基本は、今回の改正でなくなるわけではありません。改正は「土台の上に新しいルールを足す」ものと考えると、整理しやすくなります。
2026年の改正で決まったこと
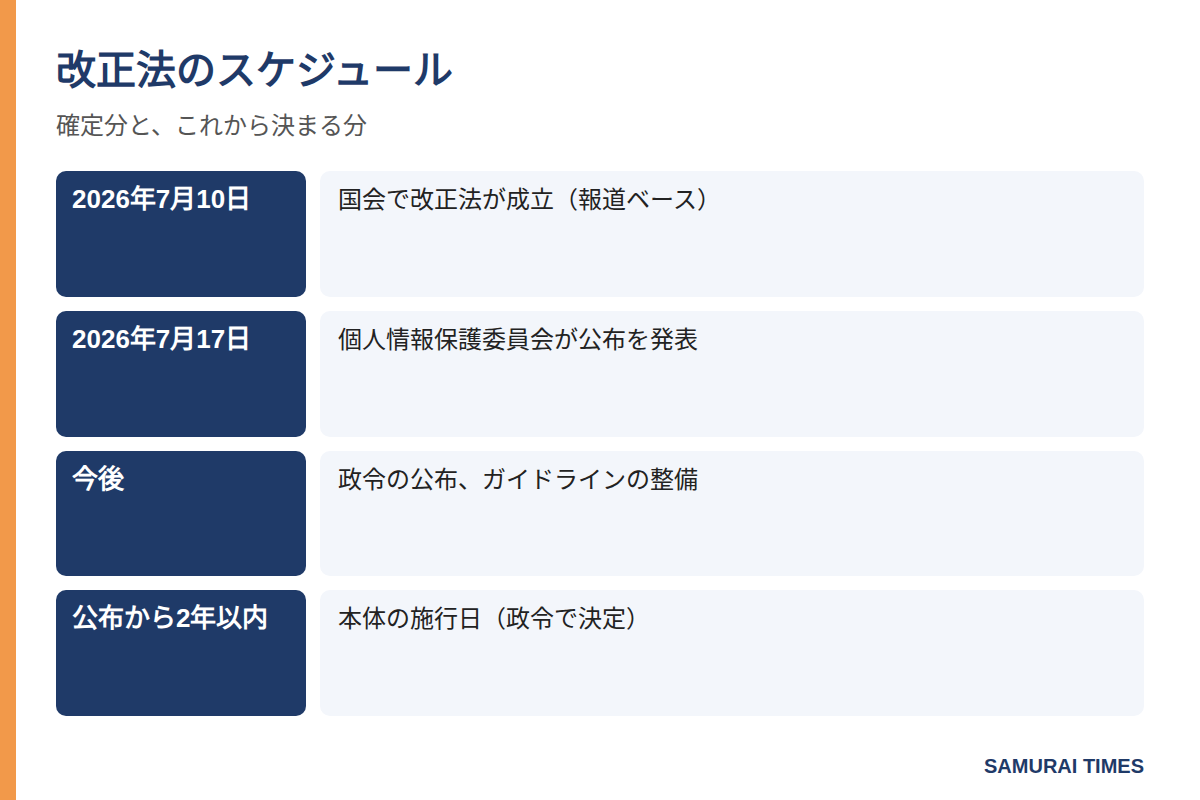
個人情報保護委員会の発表によると、改正法は2026年7月17日に公布されました。報道などによれば、主な内容は次のとおりです。
- 重大な違反で利益を得た場合に、その利益に相当する額を納めさせる課徴金制度の導入(対象は限定的)
- 顔の特徴を変換したデータ(顔認証など)を扱うときに、事業者名や利用目的などを本人に知らせる義務
- 16歳未満の子どもの個人情報について、同意や通知の相手を法定代理人(親権者など)とするルール
- 本人の同意なく第三者へ提供する「オプトアウト」で、提供先の身元と利用目的を確認する義務
- 統計の作成やAI開発などに限り、同意なしでデータを提供できる特例
- 不正に個人情報を取得した行為への罰則の新設や、罰則の強化
とくに課徴金は注目されていますが、対象は限られた悪質な類型とされています。通常の事務ミスでただちに課されるものではありません。ただし、詳しい要件は、これから政令で決まる部分が多くあります。
合わせて読みたい:テレワークの労務管理:就業規則と運用の見直し
まだ決まっていないこと
大切なのは、いつから適用されるのか、まだ確定していないことです。改正法の本体は、公布から2年以内の範囲で、政令で定める日に施行される予定です。政令の公布やガイドラインの整備は、今後順次進む見込みで、細かい運用ルールは、それを待つ必要があります。
したがって、今の段階で慌てて大がかりな対応をする必要はありません。反対に、「まだ先の話だから」と何もしないのも得策ではありません。現行ルールを守れているかの点検こそが、改正への最良の備えになるからです。
影響を受けやすい3ケース
改正の内容を、小さな会社の現場に引きつけて考えてみましょう。
- 顔認証や生体データを使う場合:入退室の管理や勤怠打刻に、顔認証の機器を導入している会社が当てはまります。何のために、どのように使っているかを、本人に分かる形で知らせる必要が出てくる見込みです。機器の提供会社に、データの扱いを確認しておくと役立ちます。
- 子どもの情報を扱う場合:習い事、学習塾、子ども向けのアプリやイベントの運営などでは、同意を誰からもらうかが変わります。申込フォームの設計に影響するため、対象になりそうな会社は、政令の内容が出たら早めに見直しましょう。
- 名簿や顧客データを外部とやりとりする場合:リストの購入や、取引先へのデータ提供をしている会社は、相手の身元と利用目的の確認が求められる方向です。「どこから来たデータか」を説明できる状態にしておくことが、いざというときの強みになります。
どのケースでも、今の運用を書き出しておくことが共通の第一歩です。
備え1:個人情報の棚卸し
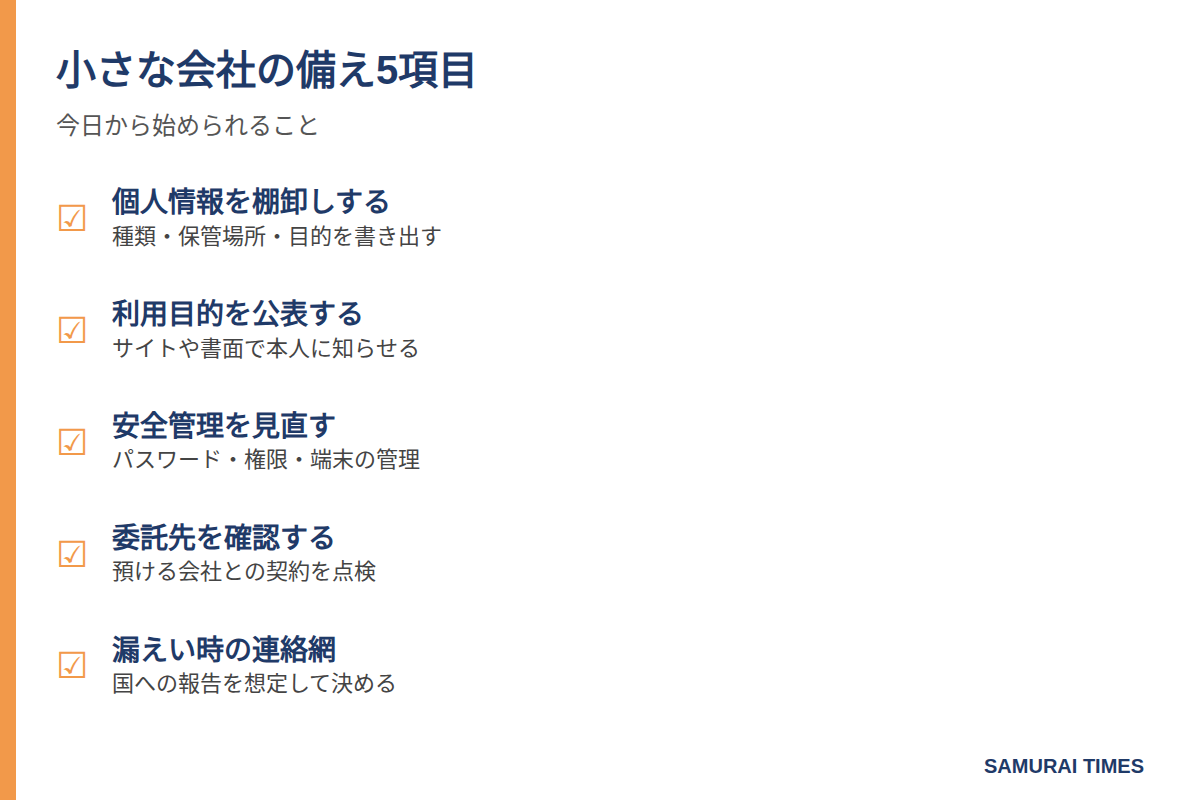
最初の一歩は、自社にどんな個人情報があるかを書き出すことです。
- 何の情報か(顧客、取引先担当者、従業員、応募者など)
- どこに保管しているか(紙、パソコン、クラウド、スマホ)
- 何のために使っているか
- 誰が見られるか
- 外部の会社に預けたり、渡したりしていないか
この棚卸しをしておけば、改正で新しい義務が決まったときも、自社が対象になるか、すぐに判断できます。とくに、顔認証で勤怠を管理している、子ども向けのサービスを提供している、といった場合は、政令やガイドラインが出たあと、早めに見直す必要があります。
備え2:安全管理と連絡網
次に、情報の守り方です。難しいことは必要ありません。
- パスワードの使い回しをやめ、二段階認証を使う
- パソコンやスマホの紛失に備えて、画面ロックと暗号化を設定する
- 必要のない人にアクセス権を与えない
- 退職者のアカウントを、すぐに停止する
- 外部の業者に預けるときは、契約書で取扱いを決める
利用目的の公表も、見直しの対象です。ホームページに「個人情報の取扱いについて」のページを置き、お問い合わせフォームの近くにリンクを付けておけば、基本はカバーできます。古い文面のまま放置していないか、一度読み返してみてください。
そして、万が一の漏えいに備えて、連絡の流れを決めておきます。漏えいが起きたとき、要配慮個人情報が含まれる場合、財産的な被害のおそれがある場合、不正の目的によるものである場合、本人の数が1,000人を超える場合のいずれかに当たると、国への報告が必要です。報告は2段階で、発覚後すぐに行う速報(目安は3〜5日以内)と、30日以内の確報です。不正の目的が疑われる場合の確報は60日以内とされています。
まとめ
個人情報保護法の改正は、2026年7月17日に公布されましたが、本体の施行日はこれから政令で決まります。小さな会社が今できるのは、持っている個人情報の棚卸し、安全管理の見直し、そして漏えい時の連絡の流れを決めておくことです。現行ルールを守ることが、そのまま新ルールへの備えになります。個別の事情によって結論は変わるため、具体的な判断は該当分野の専門家(弁護士)に確認してください。