家電量販店のECサイトから、約700万件の個人情報が漏れた。狙われたのは店舗でも決済でもなく、会員の情報を管理する裏側のシステムだった。自社の会員データはどこに置いてあるか、その管理を誰に任せているか。経営者が即答できないなら、この事案は対岸の火事ではない。
何が起きたのか
ノジマは2026年11月2日、ECサイト「ノジマオンライン」の会員管理システムに対する第三者の不正アクセスを11月1日に検知し、個人情報が外部に漏えいしたことを確認したと公表した。規模は約700万件と報じられている。
現時点で公表されているのはここまでである。漏えいした情報の項目、侵入の経路、不正アクセスがいつから続いていたのかといった詳細は、本稿の執筆時点で公表されていない。したがって、原因を特定の脆弱性や運用ミスに結びつけることはできない。事実として確かなのは、大手小売のEC会員基盤が、会員管理システムへの不正アクセスによって漏えいしたという点である。
なぜ会員管理システムが狙われるのか
この事案を個別の事故として片づけるのは早い。背景には構造的な数字がある。個人情報保護委員会によると、2026年度の個人情報漏えい報告は、2026年4月1日から10月16日までの累計で延べ約2億6,000万人分に上る。東京商工リサーチの集計では、上場企業の100万件を超える大規模漏えいは2026年すでに10件に達し、過去最悪のペースだという。そして大規模漏えいの原因の9割は、外部からの不正アクセスである。
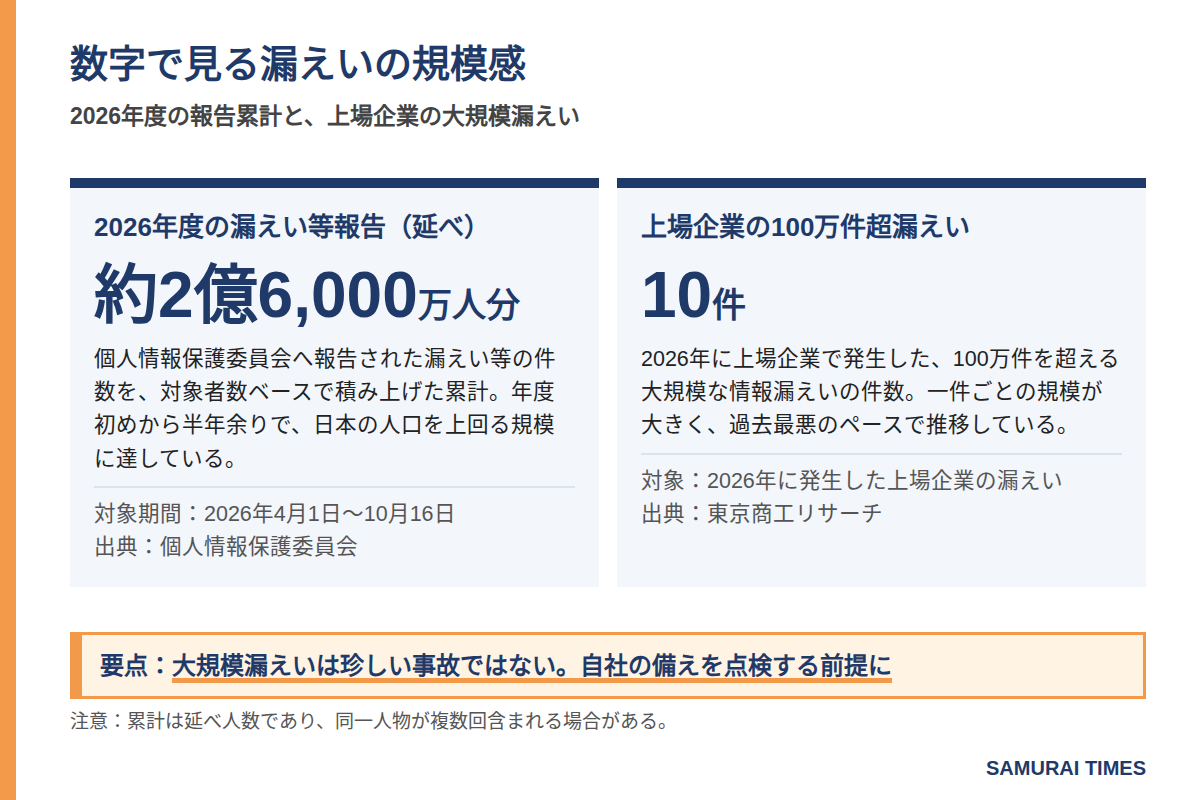
ここから読み取れる共通パターンは、侵入されるのが本業の表側とは限らないという点だ。ECの決済画面や店舗システムのように目が行き届きやすい場所ではなく、会員管理、メール配信、キャンペーンの応募受付といった周辺システム、そしてそれらを任せている委託先が入口になるケースが目立つ。周辺システムは導入の経緯が古かったり、担当部門が情報システム部門とずれていたりして、アクセス権限の棚卸しや更新プログラムの適用が後回しになりやすい。攻撃者から見れば、守りの薄い場所に大量の個人情報が集まっている構造そのものが狙い目になる。
会員管理システムには、氏名、住所、メールアドレス、購入履歴といった情報が一か所に集約される。ひとたび侵入されれば件数が大きくなりやすいのは、この集中のためである。約700万件という規模は、ノジマ固有の問題というより、会員基盤を持つ事業全般に共通するリスクの大きさを示していると筆者は考える。
もう一つ見逃せないのが、検知までの時間の問題である。不正アクセスは、侵入されたその日に発覚するとは限らない。攻撃者が内部に潜伏し、情報を少しずつ持ち出す手口では、発覚した時点ですでに長期間の漏えいが続いていたということも起こりうる。本事案で侵入がいつ始まったのかは公表されていないが、一般論として、検知の遅れはそのまま影響範囲の拡大と調査の長期化につながる。守ることと、早く気づくことは別の備えであり、両方を考えておく必要がある。社内の端末やサーバーの監視といった基本的な備えについては、法人向けの対策ソフトの導入状況もあわせて確認しておきたい。
社内端末の対策は、法人向けセキュリティソフトで土台を固めるのが基本です。
- ノートン:おすすめ!世界で一番売れているーノートン

- ESET:AI時代のネット詐欺からあなたと家族を守るセキュリティソフト

- ノートンバナー300×250:

自社に置き換えた点検項目
では、経営者は何を確認すべきか。専門的な監査を持ち出す前に、社内で答えられるはずの問いから始めたい。
第一に、顧客や会員の個人情報を保持しているシステムをすべて挙げられるか。本体の基幹システムだけでなく、EC、メール配信、予約、問い合わせフォーム、キャンペーン用のツールまで含めて棚卸しできているか。第二に、それぞれのシステムについて、管理者が誰で、委託先がある場合は契約上セキュリティの責任範囲がどうなっているかを把握しているか。第三に、管理画面へのアクセスが、必要な担当者に絞られ、多要素認証などの追加の防御が入っているか。管理者アカウントのパスワードを使い回していないか、共有アカウントが残っていないかも、この機会に確認したい。リモートから管理画面に入る運用があるなら、接続経路の防御も論点になる。第四に、使っていない会員データや退会者の情報を、何年分持ち続けているか。保持する情報が多いほど、漏えい時の被害は大きくなる。
リモート接続の経路を守るなら、VPNの導入もあわせて検討したい。


これらは技術の話である前に、把握と管理の話である。答えに詰まる項目があるなら、そこが自社の入口になっている可能性がある。
加えて、委託先との関係も点検の対象である。会員管理やメール配信を外部の事業者に任せている場合、その委託先のシステムが入口になれば、自社の顧客情報が自社の管理の及ばない場所から漏れることになる。委託契約の中で、セキュリティ対策の実施状況を定期的に確認する取り決めがあるか、事故が起きた際に委託先から何時間以内に連絡が来る約束になっているか。この二点は、契約書を確認すれば今日にでも答えが出る。発覚後の報告期限が短いことを考えれば、委託先からの連絡の遅れは、そのまま自社の報告の遅れになる。
漏えいが起きた場合の初動と報告義務
対策と並んで重要なのが、起きた後の動きである。個人情報保護法では、漏えい等が発生し、個人の権利利益を害するおそれがある場合、事業者には個人情報保護委員会への報告と、本人への通知が義務づけられている。運用上は、漏えいを知ってから速報をおおむね3〜5日以内に、確報を60日以内に出すことが求められる。本人への通知も、速報と並行して進めるのが原則である。
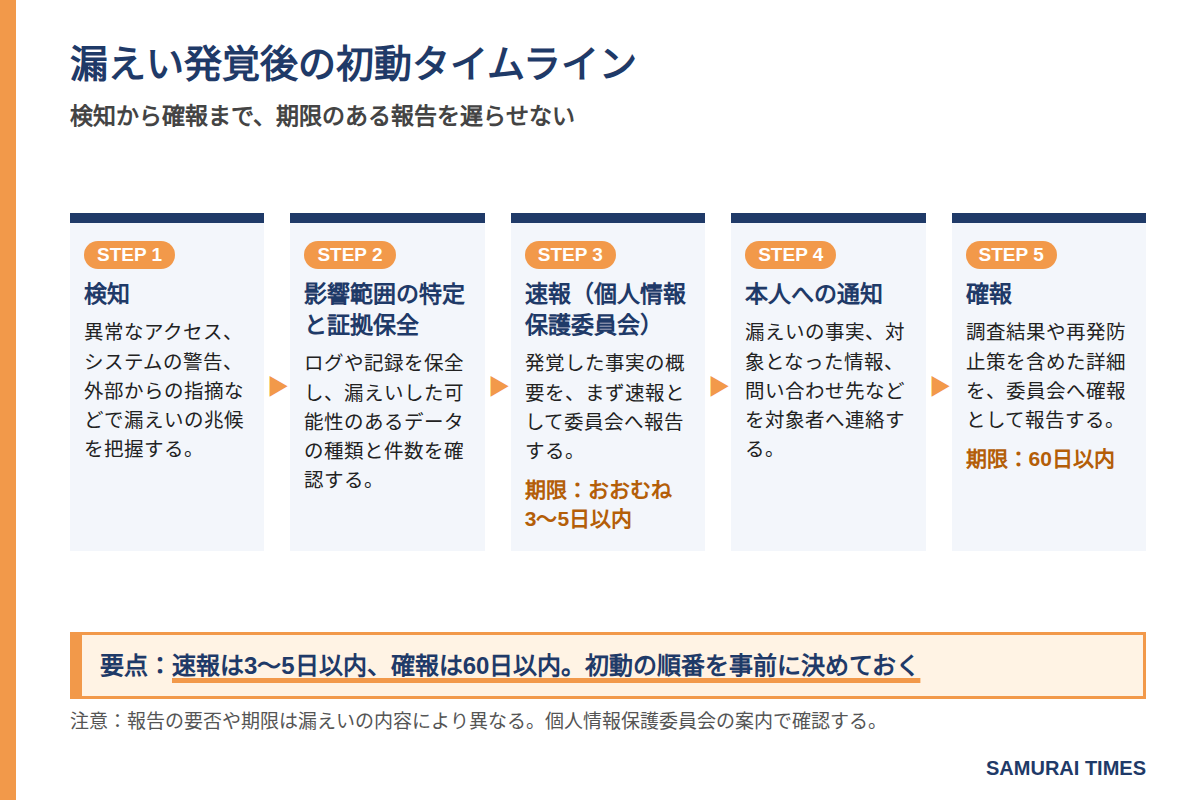
ノジマの事案は、11月1日の検知に対して11月2日に公表という速さだった。発覚直後は分からないことの方が多いのが通常だが、報告義務の期限は調査の進み具合を待ってはくれない。初動で必要なのは、影響範囲の特定、証拠の保全、関係部門と外部専門家の招集、そして報告と通知の段取りを同時に走らせる体制である。これを平時に決めておかないと、発覚後の数日で判断が後手に回る。報告義務の実務や初動の手順を体系立てて確認しておくには、専門書を通読しておくことも経営者の備えの一つになる。
実務の確認には、セキュリティ専門誌を通読しておく方法もあります。
- Fujisan.co.jp:雑誌のオンライン書店Fujisan.co.jp

- Fujisanバナー300×250:

ビジネスへの影響は、件数では測れない
漏えいの代償は、調査や通知にかかる直接のコストだけではない。会員基盤は、リピート購入と販促の土台である。そこへの信頼が揺らげば、ECの売上そのものに響く。とりわけ年末商戦を前にした時期の公表は、事業への影響を大きくしやすい。さらに、通知文の作成、コールセンターの増強、再発防止策の実装といった対応は、通常業務を圧迫しながら数か月単位で続く。
また、漏えいした情報が悪用されるリスクは、公表して終わりではない。メールアドレスや氏名が外部に出れば、自社を装った不審なメールや電話の材料に使われうる。顧客への注意喚起を含めた対応は、事業者側の負担として残り続ける。被害を受けた顧客の側に立てば、漏えいの知らせは「この会社のサービスを使い続けてよいのか」という判断材料になる。会員登録の解除や利用の手控えといった静かな離反は、数字に表れにくい形で長く効いてくる。
逆に言えば、点検と初動の準備は、事故そのものを完全に防ぐ盾ではないにしても、被害の範囲と事業への打撃を左右する経営課題である。約700万件という数字を、自社の会員数と重ねて見たときにどう映るか。ノジマの事案が投げかけているのは、その問いである。
制度の原文と最新の要件は、個人情報保護法で確認できます。
制度の原文と最新の要件は、個人情報保護法で確認できます。
合わせて読みたい
セキュリティ点検やWeb運用の体制づくりでお困りの際は、コミッターズへご相談ください。